メモリ1GBの仮想マシンでUbuntu 22.04を24.04へアップグレードする
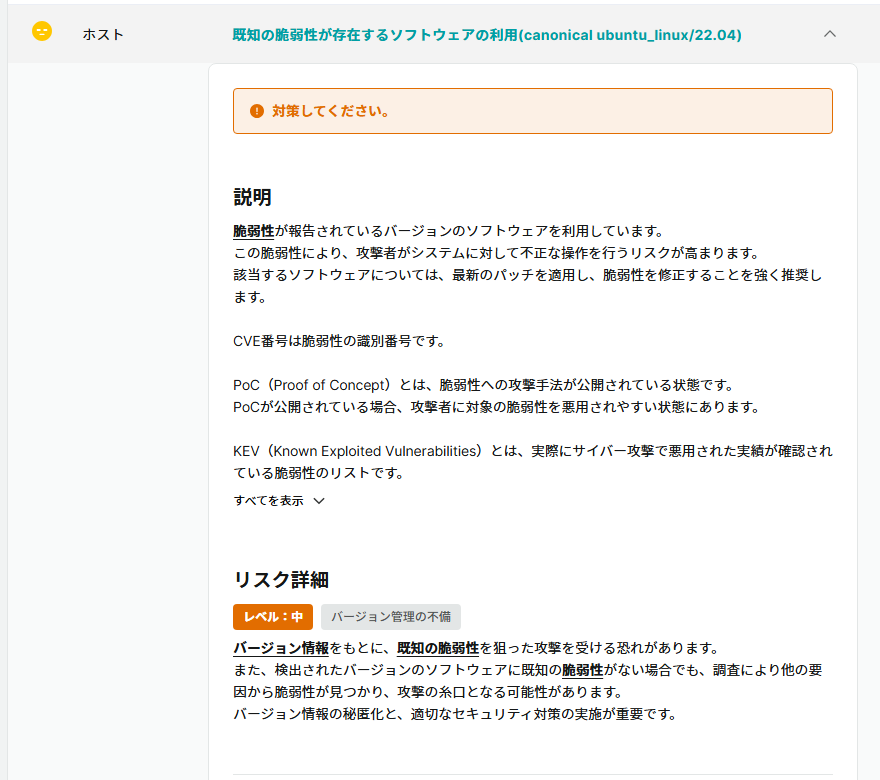
Webサイトの安全性を確認するためにお名前.comの「ネットde診断」を実施したところ、ホスト側のOSに対して「既知の脆弱性が存在するソフトウェアの利用(canonical ubuntu_linux/22.04)」という指摘(リスクレベル:中)を受けました。
ブログのサーバー環境には、OCI(Oracle Cloud Infrastructure)を利用しています。OCIとはオラクル社が提供するクラウドサービスであり、小規模な仮想マシンなどを期限なしの無料枠(Always Free)で利用できるのが特徴です。今回はロードバランサの配下に2台の仮想マシンを配置し、アクセスを振り分ける冗長構成で運用しています。
指摘を受けて2台のサーバー環境を確認したところ、OSのバージョンに差異が生じていました。
- メイン機:Ubuntu 24.04.3 LTS
- サブ機:Ubuntu 22.04.5 LTS
サブ機へログインした際のメッセージを確認すると、セキュリティアップデート3件を含む50個のパッケージが未適用のままであり、さらに「System restart required(システムの再起動が必要)」と表示されている状態でした。この環境差異と未更新の状態を解消する必要がありました。
メモリ約1GBの環境でも安全にUbuntu 24.04へ移行する
今回の移行にあたっては、以下の状態を到達点として定めました。
- 定量的な指標: サブ機のOSをUbuntu 24.04 LTSへ更新し、ログイン時に表示される未適用のアップデート件数を0件にする。
- 定性的な指標: 実メモリ約1GBという制約のある環境でも処理落ちさせずにアップグレードを完走させ、稼働しているDockerコンテナも正常に動作する状態を維持する。
メモリ1GBとスワップ領域未確保によるメモリ不足の懸念
実際にディストリビューションのアップグレードを実行するにあたり、小規模な仮想マシンで重い更新処理に耐えられるかを確認するため、free -h コマンドでメモリ状況を確認しました。
total used free shared buff/cache available
Mem: 956Mi 282Mi 115Mi 1.0Mi 557Mi 522Mi
Swap: 0B 0B 0B
確認した結果、物理メモリ(RAM)が956Mi(約1GB)しかないうえに、スワップ領域が0Bでまったく確保されていない状態でした。
スワップ領域とは、物理メモリが不足した際にストレージ(SSDなど)の一部を一時的なメモリの代わりとして利用する仕組みです。ストレージへの読み書きは物理メモリに比べて低速なため、常用すると動作が重くなる側面もありますが、突発的なメモリ不足による強制終了を防ぐ「安全弁」として機能します。
OSのメジャーアップグレードは、パッケージの依存関係解決や展開処理で多くのメモリを消費します。物理メモリが1GBしかなく、代わりとなるスワップ領域も確保されていないまま実行すると、途中でメモリ不足(OOM Killer)が発生してアップグレードが失敗する可能性に気付きました。
4GBのスワップ作成とdo-release-upgradeの実行手順
ロードバランサがメイン機側へ通信を流せる構成であるため、作業中のサブ機側コンテナの一時停止を許容したうえで、以下の手順でアップグレードを実施しました。(万が一の起動不能に備える場合は、作業前にクラウド管理画面からブートボリュームのバックアップを取得しておくと安全です。)
空き容量の確認と4GBスワップファイルの作成
はじめに、スワップ領域として割り当てられるストレージ容量があるか df -h コマンドで確認しました。
Filesystem Size Used Avail Use% Mounted on
/dev/sda1 45G 14G 32G 30% /
ルート領域(/)に32GBの空き容量があったため、十分な余裕を持たせて4GBのスワップファイルを作成し、再起動後も有効になるよう /etc/fstab へ登録しました。
sudo fallocate -l 4G /swapfile
sudo chmod 600 /swapfile
sudo mkswap /swapfile
sudo swapon /swapfile
echo '/swapfile none swap sw 0 0' | sudo tee -a /etc/fstab
実行後に再び free -h で確認すると、Swapが4.0Giとして認識されていることが分かります。
total used free shared buff/cache available
Mem: 956Mi 198Mi 129Mi 1.0Mi 628Mi 611Mi
Swap: 4.0Gi 0B 4.0Gi
現行OS内の更新適用とリリースアップグレード
ディストリビューションのメジャーアップグレードを行う前に、まずはUbuntu 22.04の枠内で保留されていたパッケージ更新を適用し、再起動を行います。
sudo apt update && sudo apt dist-upgrade -y
sudo reboot
再ログイン後、未適用アップデートと再起動待ちの表示が消えたことを確認したうえで、do-release-upgrade を実行します。小メモリ環境では完了までに時間がかかるため、途中でSSH接続が切断されて処理が中断しないよう、tmux を起動してその中から実行しました。
sudo apt install -y tmux
tmux
sudo do-release-upgrade
対話プロンプトでは、既存の設定ファイル(sshd_config など)の置き換え確認に対して現在の設定を維持する選択肢を選び、最後に指示に従って再起動しました。
約1時間での移行完了と証明書ディレクトリの復旧
事前の4GBスワップ確保により、メモリ約1GBの仮想マシンでも途中で処理が落ちることなく、do-release-upgrade は約1時間で無事完了しました。
アップグレード後のログインメッセージ(抜粋)は以下の通りです。
Welcome to Ubuntu 24.04.5 LTS (GNU/Linux 7.0.0-1013-oracle x86_64)

...(中略)...

0 updates can be applied immediately.

...(中略)...

New release '26.04.1 LTS' available.
Run 'do-release-upgrade' to upgrade to it.
OSはUbuntu 24.04.5 LTSへ更新され、未適用のアップデートも0件になりました。なお、メッセージ末尾にはさらに新しい26.04.1 LTSが利用可能である旨の表示も出ていますが、今回はメイン機(24.04系)とバージョンを揃えるために24.04.5 LTSへの移行としています。
アップグレード完了後に動作確認を行ったところ、原因は不明ながらWeb運用用のDockerコンテナにマウントしていたSSL証明書関連のディレクトリの中身が空になっている事象が見つかりました。これについては、ロードバランサで対になっているメイン機から rsync コマンドで該当ディレクトリを再同期することで復旧し、コンテナも問題なく動作することを確認しました。
なお、作業用に作成した4GBのスワップファイルについては、ストレージの空き容量にまだ十分な余裕があるため削除せず、今後の安全弁として残したまま運用を継続しています。
まとめ
ネットde診断を機に、メモリ約1GBのOCI仮想マシンをUbuntu 22.04から24.04へ更新しました。スワップ領域が0Bで更新中のメモリ不足が懸念されたため、4GBのスワップを作成して安全弁としました。ロードバランサの片系へ通信を逃がしつつtmux上でdo-release-upgradeを実行した結果、約1時間で完了し保留更新は0件となりました。完了後にコンテナ用のSSL証明書ディレクトリが空になる事象もありましたが、別サーバーからrsyncで同期して復旧しました。容量に余裕があるため、4GBのスワップは残したまま運用を続けています。